团队版与企业部署
成员用 Cursor 账号登录,没有单独的 Grok Bot Okta 应用;网络策略、Team Setup 和批量管电脑只在企业版。
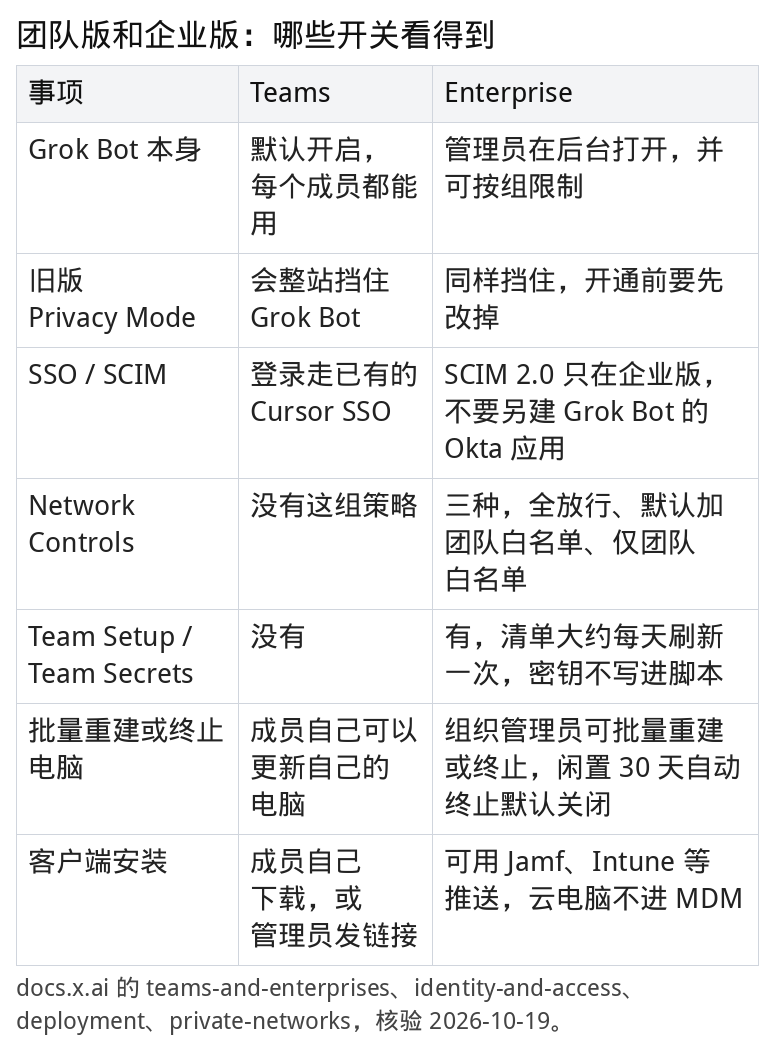
先确认套餐:自助 Teams 默认人人可用;企业版要管理员打开,并可按组限制。公司网关放行设备到 Cursor 的域名,并免 TLS 检查。云电脑访问内网是另一层。先在几台设备上装好、登录、连上云电脑,再推给所有有权限的人。
席位和账单不在这页。邀请、换档、移除成员见 团队套餐。全队共用一个 Bot 见 Team Bot。谁能把旧团队并进 X 订阅,见 14 种情况。
登录:沿用 Cursor 的 SSO
官方身份文档写给使用 Okta 或 Microsoft Entra ID 的管理员。Grok Bot 使用 Cursor 账号,不要在 Okta 或 Entra 里再建一个 Grok Bot 应用。要做的是放宽现有 Cursor 应用的分配,让工程部以外的人也能拿到 Cursor 团队席位。[1]
两件不同的事:
- 分配 Cursor 应用,决定谁能登录 Grok Bot。
- 另加一条认证规则,让成员在 Bot 的云电脑浏览器里登录公司应用。云电脑是 Linux,不进 MDM,Okta FastPass 跑不了。要求“托管设备”的规则会在这台浏览器里失败。这条规则不会挡住 Grok Bot 本身的登录,也不作用于插件登录,因为插件认证不经过这台电脑。[1]
SCIM 2.0 只在企业版。开了 SCIM,在身份提供商里移除用户会把人从 Cursor 移除。没用 SCIM 时,取消应用分配之后还要在 Cursor 后台把人移出团队。[1][2]
2026-10-30 起登录域名从 authenticator.cursor.sh 迁到 accounts.spacex.ai 和 accounts.x.ai。已登录会话不会被踢下线,SSO 配置不用改,但防火墙要加域名。名单在 登录不上。
两层网络,不要混
成员设备到 Cursor。 桌面端下载和更新走 cursor.com、downloads.cursor.com。应用连 API 和云电脑,还要放行官方列出的域名,包括嵌套的 *.*.cursorvm.com,并且不要对这些域名做 TLS 解密。[3] 本站把设备侧的域名和自查命令写在 聊天正常但云电脑连不上。
云电脑到你们的内网。 云电脑在 Cursor 的云上,经共享的静态出口 IP 访问公网。要碰内网 API、代码库或预发环境,有两条官方路径:[4]
| 做法 | 什么时候用 | 谁能开 |
|---|---|---|
| Settings → Computer → Network → Route traffic through this computer | 只需要借某一个成员自己电脑上已经通的网络 | 成员自己开。企业管理员可以关掉 Allow Local Egress Routing,关掉后大约 5 分钟内停止 |
| Team Setup 在每台云电脑上安装网络客户端 | 整个企业团队要同一套连接 | 仅企业版。Tailscale 和 Cloudflare Tunnel 是文档里的两个例子 |
Team Setup 在 Cursor 后台的 Grok Bot 页。一份清单含若干脚本,每条有 ID、安装脚本和可选的检查脚本。脚本以电脑用户身份运行,可以用 sudo。电脑启动时跑,运行期间大约每天再跑一次。检查脚本退出码为 0 就跳过安装。每条脚本超时 30 分钟。失败不阻止电脑启动,下次刷新再试。[4]
密钥放在 Team Secrets 里,脚本用环境变量读取。不要把密钥写进脚本文本。Team Secrets 只在企业版,一个团队最多 100 条,单条最多 32 KB。一台电脑如果同时套用两个以上团队的 Setup,任何团队的密钥都不会下发。[2][4]
网络策略是另一层,也只在企业版。后台里叫 Grok Bot Network Access,三种:Allow All Network Access、Defaults + Team Allowlist、Team Allowlist Only。没有策略时默认全放行。正在运行的电脑大约一分钟内吃到策略变更;休眠的电脑下次醒来再吃。私有网络通了,不能代替这层目的地白名单。[2][4]
文档写明:这不是 Cursor 代管的网络,Cursor 不安装、不运维、也不在后台显示客户端状态。也没有按客户独享的出口 IP。先在一两台电脑上试点,再铺开。[4]
把客户端发到成员设备
官方部署页写明要装的是客户端。干活的是云上的电脑,每人一台,设备管理工具管不到那台电脑。[3]
| 组件 | 系统 | 谁更新 |
|---|---|---|
| 桌面端 | macOS(Apple 芯片和 Intel)、Windows(x64 和 Arm64)、Linux(x64 和 Arm64) | 应用自己查更新;Linux 的 .deb / .rpm 走软件包 |
| iPhone | iOS 18 或更高 | App Store |
| Android | Android 9 或更高 | Google Play;托管设备可在 managed Google Play 里批准 |
| 云电脑 | 云上,每人一台 | 后台自动换镜像,不能由你指定镜像版本 |
Windows 静默安装是 Grok_Bot_{version}_Setup.exe /S。安装进用户目录 %LOCALAPPDATA%\Programs,要用用户上下文,不要用 SYSTEM。先在试点设备上装过再推。[3]
macOS、Windows 和 AppImage 没有开关可以关掉自动更新。Linux 软件包可以用 apt-mark hold grok-bot 或关掉仓库来控制何时升级,但版本低于官方最低支持或超过官方最大年龄后,窗口会被 “Update required” 盖住。这两个阈值远程下发,文档没有公布具体数字。[3]
当前安装包可以从后台的 Download Grok Bot,或从 https://api2.cursor.sh/updates/api/download/stable/{platform}/sand 读取。{platform} 包括 darwin-arm64、darwin-x64、win32-x64-user、win32-arm64-user、linux-x64、linux-arm64。返回里用 version、downloadUrl,Linux 还用 debUrl、rpmUrl 和 commitSha。[3]
管很多人的云电脑
每人一台 Firecracker microVM,别人进不去。同一个人的所有 Bot 共用这一台,登录和文件不要当成 Bot 之间的隔离。需要单独一套凭据时,官方的说法是另给一个 Cursor 用户。[2]
企业版的组织管理员可以在 Manage Bot Computers 里批量操作。团队管理员权限不够,因为一台电脑横跨这个成员加入的所有团队。[2]
| 操作 | 结果 |
|---|---|
| Recreate | 换到最新镜像和当前 Team Setup,保留 Bot、文件和登录 |
| Terminate | 结束当前工作,保留持久磁盘;下次会话在这块盘上开一台新电脑 |
| Terminate Inactive Computers | 电脑 30 天没用就替你做 Terminate。默认关闭 |
| 成员自己:Settings → Computer → Update Bot's Computer | 把自己的电脑重建到最新镜像 |
这些操作不取消成员资格。要停用,把人移出团队、关掉该组的 Grok Bot,并在身份提供商里撤销会话。[2]
正在运行的电脑大约每天才吃到新的 Team Setup。想马上生效,就重建电脑。镜像更新也会自动重建,网络客户端的登录可能要重新做。[3][4]
铺开前的顺序
官方部署清单是这八步:[3]
- 离开 Privacy Mode (Legacy)。这个设置会整站挡住 Grok Bot。
- 网关放行域名并免 TLS 检查。
- 在身份提供商里分配 Cursor 应用。
- 打开 Grok Bot。企业版用 Manage Group Access 决定谁能用;Teams 不用这一步。
- 成员开始用之前,先设管理策略。企业版建议基线见团队文档的 Recommended configuration。[2]
- 每个平台先在几台设备上安装、登录、确认连上云电脑。
- 再推到所有有权限的设备。
- 定一个升级节奏。Linux 要决定走官方仓库还是你们自己发的包。
小结
- 在 Okta 里新建一个叫 Grok Bot 的应用。登录仍然看原来的 Cursor 应用。[1]
- 只放行了
*.cursorvm.com,没放行嵌套的*.*.cursorvm.com。症状和命令见 代理与域名。 - 把密钥写进 Team Setup 脚本。清单是明文,应用到整个团队。[4]
- 用重建电脑来解决“设备连不上云电脑”。那是网关问题,重建不改成员设备的网络。
自检清单
- [ ] 试点用户能用 Cursor SSO 打开 Grok Bot,不再出现 User is not assigned to this application。
- [ ] 公司网络下,桌面端能连上云电脑;证书签发者不是你们的网关厂商。
- [ ] 如果用了 Team Setup,试点电脑上检查脚本已经为 0,并且密钥不在脚本文本里。
常见问题
Q:Teams 套餐能看到 Network Controls 吗? 不能。官方写明 Network Controls、Team Setup、Team Secrets、Allow Local Egress Routing 和组织级开关都只在企业版。[2]
Q:关掉 Grok Bot 会删掉云电脑吗? 企业版关掉总开关会挡住所有成员,不删除电脑。[2]
Q:自助团队怎么邀请人? 用 Grok Bot 页的 Invite Team,或按席位邀请。步骤在 团队套餐。
参考来源
- Configure identity and access:https://docs.x.ai/grok-bot/identity-and-access
- Grok Bot for teams and enterprises:https://docs.x.ai/grok-bot/teams-and-enterprises
- Deploy Grok Bot to your organization:https://docs.x.ai/grok-bot/deployment
- Connect to private networks:https://docs.x.ai/grok-bot/private-networks