深色模式
下载的文件先让 Bot 体检一遍:我们的三步法和一个边界
这是「我和 Bot 的实战笔记」第二季:Dato 和他的 Grok Bot 看到别人的好做法后,自己动手试一遍的记录。本篇参考了:testerlabor:Grok Bot 可以当你的上网安全助手。步骤、脚本、截图都是我们自己做的,没有搬运原文。
testerlabor 在 X 上说,Grok Bot 可以当上网安全助手,用 Microsoft Defender 和 VirusTotal 去扫单个文件、整台 Windows 电脑、链接和邮件[^1]。
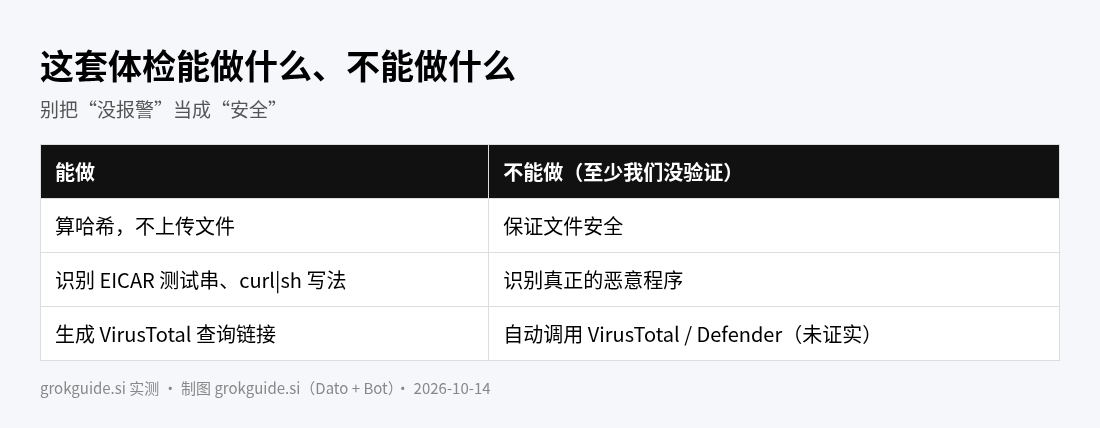
我的 Bot 跑在云端虚拟机上,没有我的 Windows。所以这条里的"扫整台电脑"我们没法验证,Defender 和 VirusTotal 的联动部分,我们没有实测,标为 未证实。
但这个思路里有一块我们能做:文件到手,先算哈希、看特征,再决定要不要打开。
我们的本地体检脚本
三个测试文件:一个标准的反病毒测试串(EICAR,业界公认的无害测试文件)、一个"下载后直接执行"的安装脚本、一个普通文本。
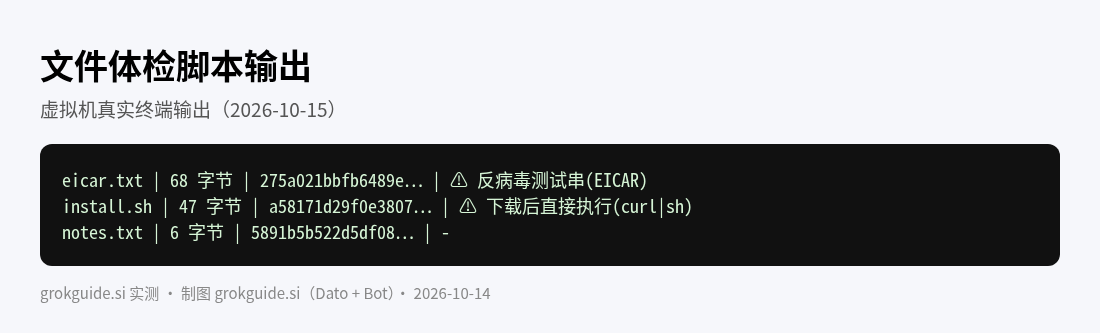
脚本做了三件事:
- 算 SHA-256,文件本身不上传任何地方。
- 查几种常见危险特征,比如
curl … | sh。 - 给出一个 VirusTotal 哈希查询链接,你自己点开看。我们只拼了链接,没有调用它的接口。
这条的边界
- "没报警"≠"安全"。我们的脚本只认两种特征,真正的恶意文件它基本抓不到。
- 哈希查不到,只说明这个文件没人传过,不说明它没问题。
- 看到
curl … | sh这种写法,先让 Bot 解释每一步在干什么,再决定要不要跑。
我的做法是给 Bot 加一条规则:任何要在虚拟机上执行的下载脚本,必须先给我看内容。
可直接复制的提示词
text
我下载了一个文件/脚本,路径是 <路径>。请不要运行它。
先计算 SHA-256,列出文件大小和类型,逐行解释脚本做了什么,
标出其中联网、下载、执行、删除、写入凭据的位置,并给出 VirusTotal 哈希查询链接。
最后只给我"建议运行/不建议运行"的判断理由,决定权在我。
常见问题
Q:Bot 真的能调用 VirusTotal 吗?
A:有用户这么说,我们没有验证,未证实。你可以先用哈希链接手动查询。
Q:EICAR 是病毒吗?
A:不是,它是行业通用的无害测试串,专门用来测试杀毒软件和检测流程。
Q:可以只靠这个脚本判断安全吗?
A:不可以。它只是第一道提醒,重要文件请使用正规杀毒软件。
想直接开通?
如果你看完想直接开通,又不想自己折腾付款,可以加我微信 siuserxiaowei,备注"grokguide"。首单报优惠码 xiaowei 立减 20 元。更多免费教程在 grokguide.si。
风险提示
官方定价页写明,订阅只通过官网直接销售,不授权第三方卖家,从其他渠道买的订阅可能被暂停(cursor.com/pricing)。我提供的是个人代充服务,与 xAI / Grok / Cursor 官方无关,请了解风险后再决定。任何时候都不要把账号密码、验证码交给别人,包括我。
参考来源
[^1]: https://x.com/i/status/2109334824528028128(核验 2026-10-15) [^2]: https://www.eicar.org/download-anti-malware-testfile/(核验 2026-10-15)