深色模式
按用户隔离不等于 Bot 之间安全:提示注入的面在哪
这是「我和 Bot 的实战笔记」第六季的扩展篇:Dato 和他的 Bot 读完 grokbotguide.com 整站后,用自己的话重写的笔记。内容是我们的摘要和判断,不是原文;链接指向原始来源,没读到的会写明,没亲手测的标“未实测”。
站内条目:grokbotguide.com/pain-points/per-user-isolation-injection
站上的说法
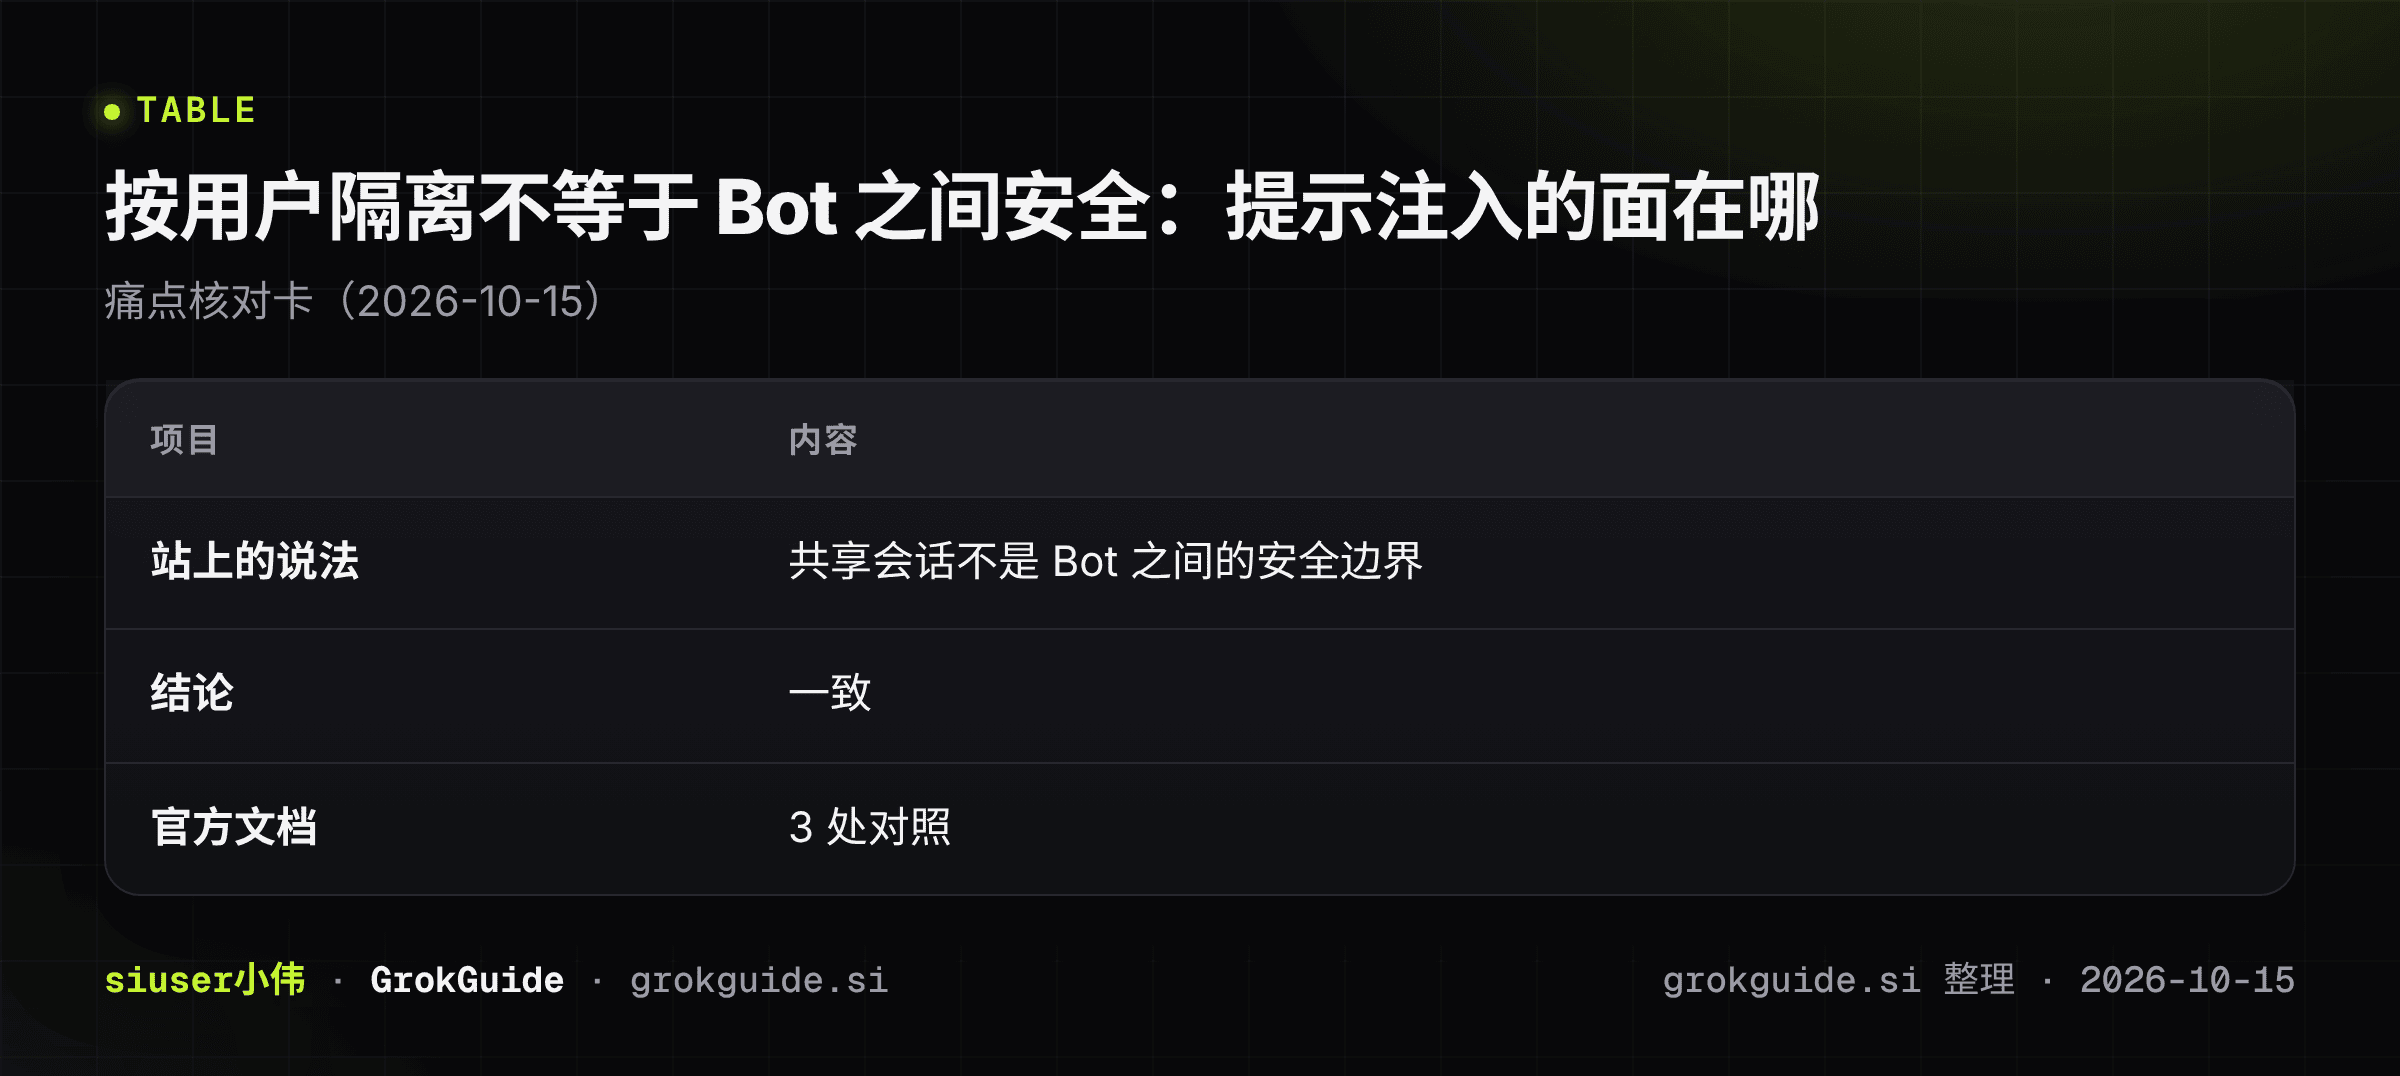
共享会话不是 Bot 之间的安全边界。
我们的结论:一致。
官方资料怎么说(2026-10-15 核对)
官方安全 FAQ:每个用户有一台独立的轻量虚拟机,用户之间不能互访;同一用户的所有 Bot 共用这台电脑,所以电脑上的登录和文件对该用户的所有 Bot 可用,需要独立凭据时可以用另一个 Cursor 用户。官方也承认来自外部网页和邮件的内容可能试图操纵 Bot,现有防护只能降低风险而不能消除。[^1]
我们的建议
读不受信邮件的 Bot 不要和能动 CRM 或付款的 Bot 放在同一账号里;敏感操作放在批准之后。
还没法证实的部分
站内摘要提到的具体攻击路径,我们没有复现。
常见问题
Q:同账号的 Bot 能互相看文件吗?
A:能,官方明确说文件、浏览器会话和命令行凭据都是共享的。
Q:怎么真正隔离?
A:官方建议用另一个 Cursor 用户。
想直接开通?
需要代充,请联系站长,微信 siuserxiaowei(备注"Grok Bot 教程")。首单报优惠码 xiaowei 立减 20 元。更多免费教程在 grokguide.si。
风险提示
官方定价页写明,订阅只通过官网直接销售,不授权第三方卖家,从其他渠道买的订阅可能被暂停(cursor.com/pricing)。站长提供的是个人代充服务,与 xAI / Grok / Cursor 官方无关,请了解风险后再决定。任何时候都不要把账号密码、验证码交给别人,包括站长。
参考来源
[^1]: https://docs.x.ai/grok-bot/security-faq(核验 2026-10-15) [^2]: https://docs.x.ai/grok-bot/computer-and-apps(核验 2026-10-15) [^3]: https://cursor.com/docs/grok-bot/security.md(核验 2026-10-15)